14 de noviembre de 2026
Publicada en abril de 2026, la Oficina Federal de Seguridad de la Información de Alemania (en alemán, Bundesamt für Sicherheit in der Informationstechnik, conocida como BSI) ha revisado de manera sustancial los requisitos de atestación en la nube para reflejar la rápida evolución de los despliegues en la nube, que dependen cada vez más de hiperescaladores, procesadores de datos externos, proveedores de aplicaciones y proveedores de infraestructura.
Las disposiciones de atestación actualizadas de C5:2026 exigen la divulgación de información que se extiende a los proveedores, incluyendo las ubicaciones de procesamiento de datos, la disponibilidad del servicio, quién en la cadena de suministro puede acceder a la información y las jurisdicciones en las que se encuentran los proveedores externos.
Ir a:
La soberanía se convierte en un requisito de seguridad
La cadena de suministro ya no puede ser una caja negra
El cumplimiento normativo se vuelve legible por máquinas
C5:2026 forma parte de algo más amplio
El plazo real no es enero de 2027
Cumplimiento normativo en la nube bajo presión: vea la sesión
El marco actualizado amplía considerablemente los criterios de atestación, pasando de 121 en C5:2020 a 168 criterios que abarcan 17 áreas temáticas. Más importante aún, establece una estructura de subcriterios mucho más detallada, diseñada para clarificar los requisitos individuales, las correspondencias de controles y las evidencias.
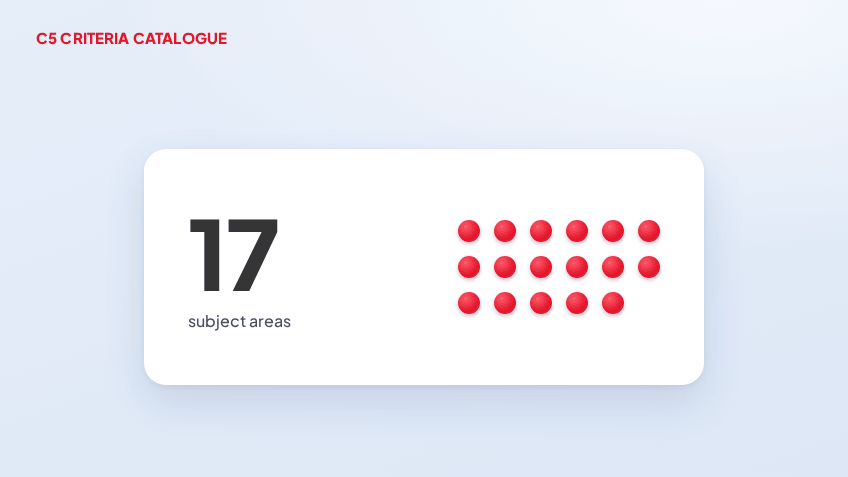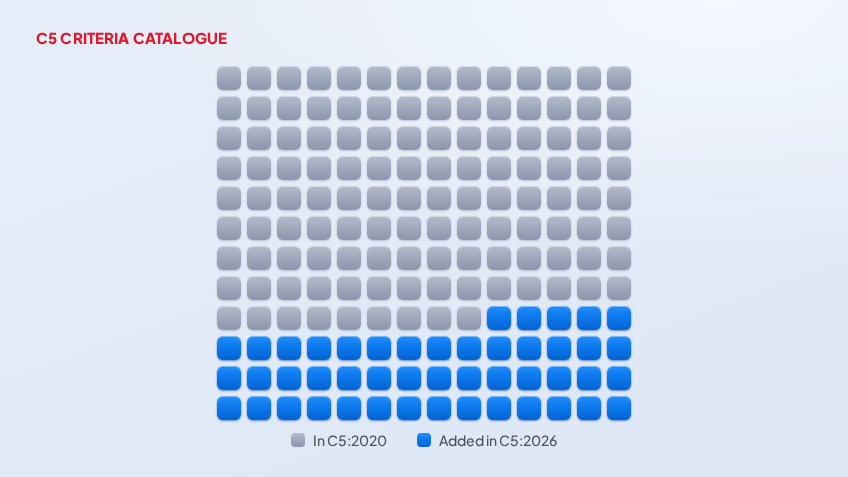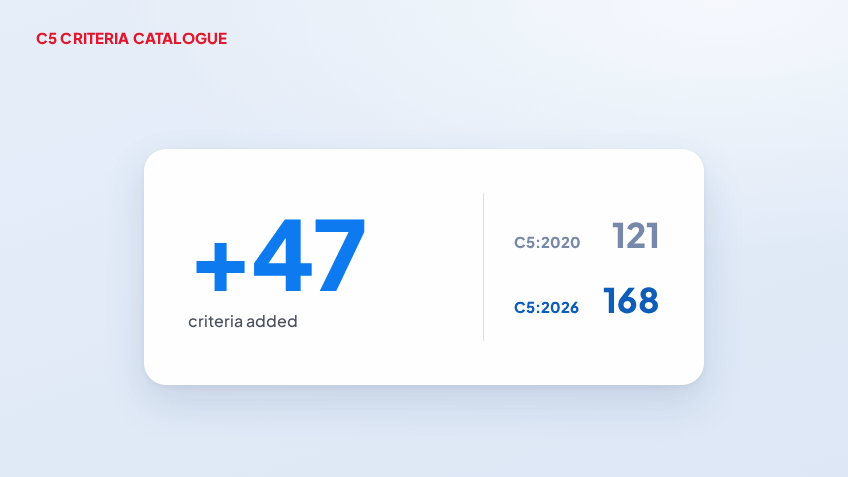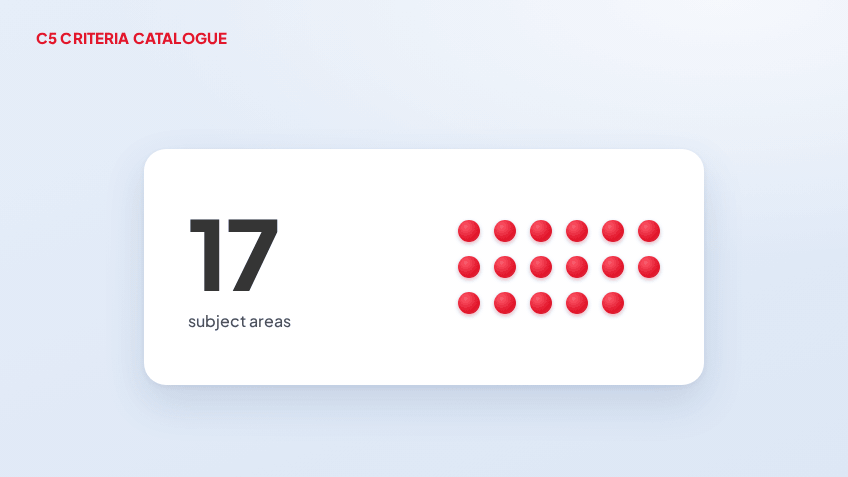
En C5:2020, un criterio individual suele abarcar atributos relacionados con la seguridad en la nube, pero C5:2026 descompone estos requisitos más amplios en expectativas más precisas e identificables de manera independiente.
El resultado es un cambio sutil pero significativo en la filosofía de garantía. C5:2026 pasa de preguntar simplemente «¿Dispone de un control para este requisito?» a preguntar «¿Puede demostrar con precisión cómo se controla cada elemento de este requisito y aportar evidencia de que el control funciona realmente?»
Esto también apunta hacia un cambio mucho más profundo en curso en Europa. Durante años, la soberanía de los datos se trató principalmente como una preocupación legal o política. Cada vez más, se está convirtiendo en una cuestión de arquitectura y gestión de riesgos.
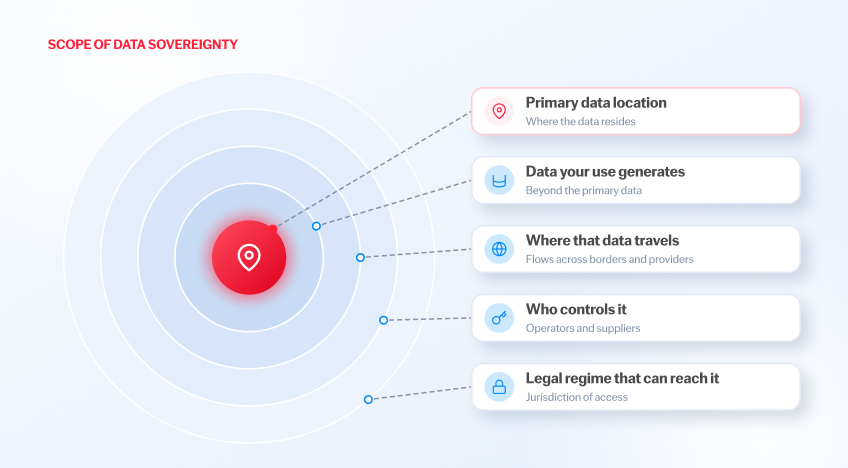
Las organizaciones deben comprender no solo dónde reside su información primaria, sino también qué información adicional genera el uso de un servicio en la nube, hacia dónde viaja esa información, quién la controla y bajo qué régimen legal puede volverse accesible.
La pregunta, por tanto, está evolucionando de «¿Dónde están mis datos?» a «¿Quién tiene control definitivo sobre mis datos?» Esta es una pregunta considerablemente más difícil de responder para los proveedores de nube y sus clientes.
Los servicios en la nube modernos rara vez los presta una única organización. Detrás de una aplicación de Software como Servicio (SaaS) aparentemente sencilla pueden encontrarse proveedores de infraestructura en la nube, plataformas de identidad, servicios de seguridad, herramientas de análisis, modelos de inteligencia artificial (IA), subprocesadores y numerosas otras dependencias.
Sin embargo, los clientes suelen tener una visibilidad limitada de este ecosistema. C5:2026 refuerza los requisitos de la cadena de suministro, incluyendo una mayor transparencia sobre los subcontratistas y los flujos de datos.
Para los responsables de gestión de riesgos, la pregunta relevante ya no es simplemente si un proveedor es seguro. La pregunta es si toda la cadena de servicio es suficientemente transparente, resiliente y gobernable.
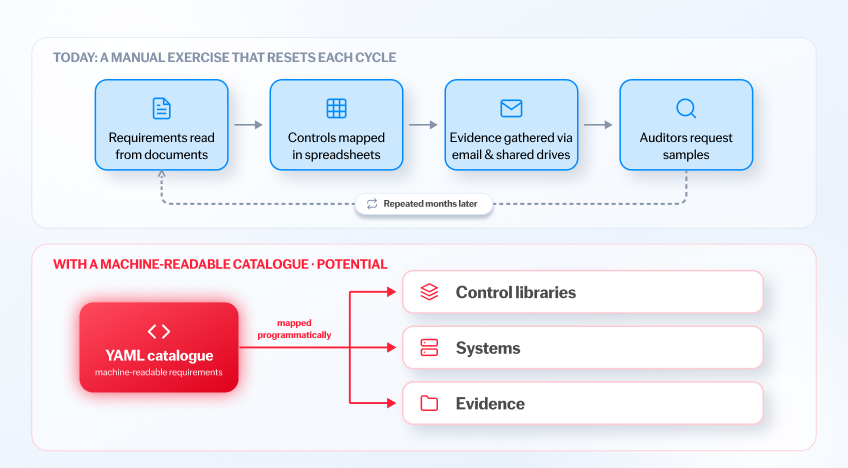
Uno de los cambios de C5:2026 que puede sonar menos impactante podría resultar ser uno de los más transformadores. El catálogo está disponible en formato YAML, legible por máquinas. ¿Por qué debería importarles a los directivos? Porque el cumplimiento normativo ha sido tradicionalmente un proceso enormemente manual.
Los requisitos se leen en documentos. Los controles se mapean en hojas de cálculo. Los equipos recopilan evidencias a través de correos electrónicos y unidades compartidas. Los auditores solicitan muestras. Los equipos repiten el ejercicio meses después.
Los requisitos legibles por máquinas sientan las bases para algo diferente: los requisitos pueden mapearse de manera programática en bibliotecas de controles, sistemas y evidencias.
El BSI C5 no debe analizarse de manera aislada.
Su desarrollo se enmarca en un entorno regulatorio europeo mucho más amplio que incluye NIS2, DORA, ISO/IEC 27001:2022 y la arquitectura europea de ciberseguridad en la nube en proceso de desarrollo.
Esto crea tanto una oportunidad como una carga. Las organizaciones deben evitar la tentación de construir programas de cumplimiento separados para cada normativa o marco. En su lugar, deben desarrollar una arquitectura de controles común en la que un control bien diseñado pueda satisfacer múltiples obligaciones.
El marco de transición del BSI establece que las evaluaciones que comiencen el 1 de enero de 2027 o después deberán utilizar C5:2026. Eso puede parecer un plazo cómodamente lejano.
No lo es.
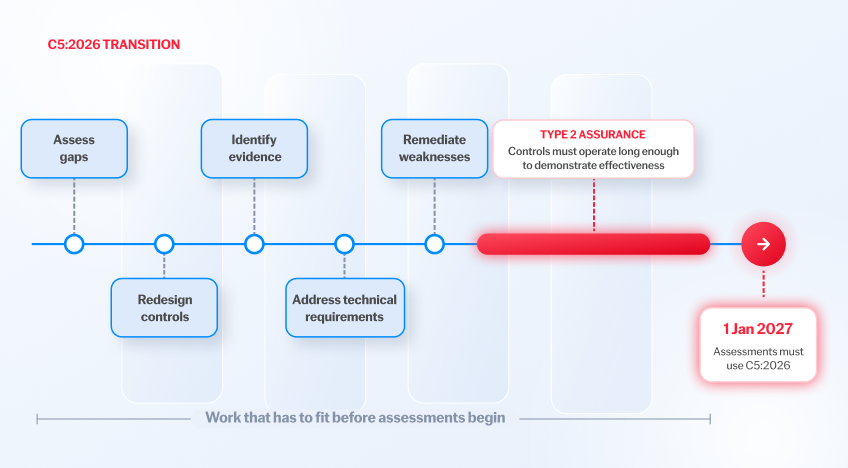
Las organizaciones necesitan tiempo para evaluar brechas, rediseñar controles, identificar evidencias, abordar nuevos requisitos técnicos, remediar debilidades y permitir que los controles funcionen el tiempo suficiente para demostrar su eficacia.
Esto es especialmente importante para las organizaciones que buscan la garantía de Tipo 2, donde la eficacia operativa debe demostrarse a lo largo del tiempo.
Esperar hasta que se acerque el plazo genera un problema concreto: no es posible fabricar evidencias históricas de manera retroactiva.
Los reguladores están elevando el listón respecto a lo que significan unas operaciones en la nube fiables. En Europa, el Catálogo de Criterios de Cumplimiento para la Computación en la Nube del BSI (BSI C5) se ha convertido en uno de los estándares más rigurosos para la garantía en la nube. Vea la sesión con Andrew Pery (ABBYY) y Liam S. Hurst (SVA GmbH), en la que analizan por qué son importantes los controles auditados, qué preguntar a los proveedores de tecnología durante los procesos de adquisición, la debida diligencia con proveedores y las revisiones de externalización, entre otros temas.
Referencias

Andrew Pery
Experto en transformación digital y evangelista de ética de IA en ABBYY
Andrew Pery es evangelista de ética de IA en ABBYY, empresa de automatización inteligente. Su área de especialización abarca las tecnologías de inteligencia artificial, el software de aplicaciones, la privacidad de datos y la ética de la IA. Ha redactado y presentado varios artículos sobre el uso ético de la IA y actualmente coescribe un libro para la American Bar Association. Es Máster en Derecho con Distinción por la Facultad de Derecho Pritzker de la Universidad Northwestern, Profesional Certificado en Privacidad de la Información (Certified Information Privacy Professional, CIPP/C y CIPP/E) y Profesional de la Información Certificado (Certified Information Professional, CIP/AIIM).
Conéctese con Andrew en LinkedIn.
