4 novembre 2026
Publiée en avril 2026, la révision majeure du référentiel d'attestation cloud par l'Office fédéral allemand de la sécurité des technologies de l'information (BSI) répond à l'évolution rapide des déploiements cloud, désormais largement dépendants des hyperscalers, des sous-traitants, des éditeurs d'applications et des fournisseurs d'infrastructure.
Les nouvelles dispositions d'attestation de la version C5:2026 exigent la divulgation d'informations étendues aux fournisseurs : lieux de traitement des données, disponibilité des services, accès au sein de la chaîne d'approvisionnement, et juridictions applicables aux prestataires tiers.
Passer à :
La souveraineté devient une exigence de sécurité
La chaîne d'approvisionnement ne peut plus être une boîte noire
La conformité devient lisible par les machines
C5:2026 s'inscrit dans un cadre plus large
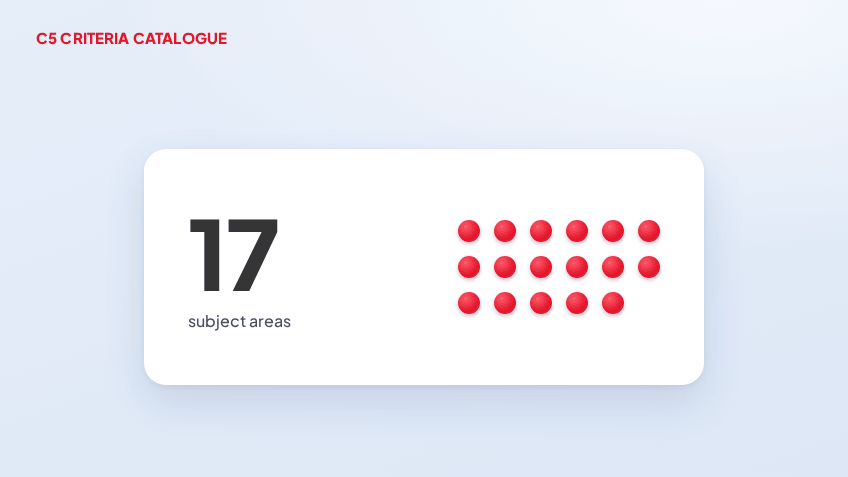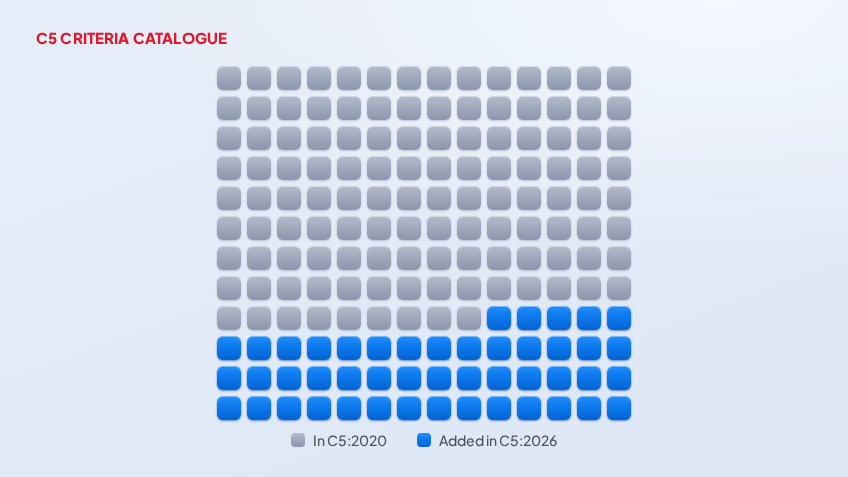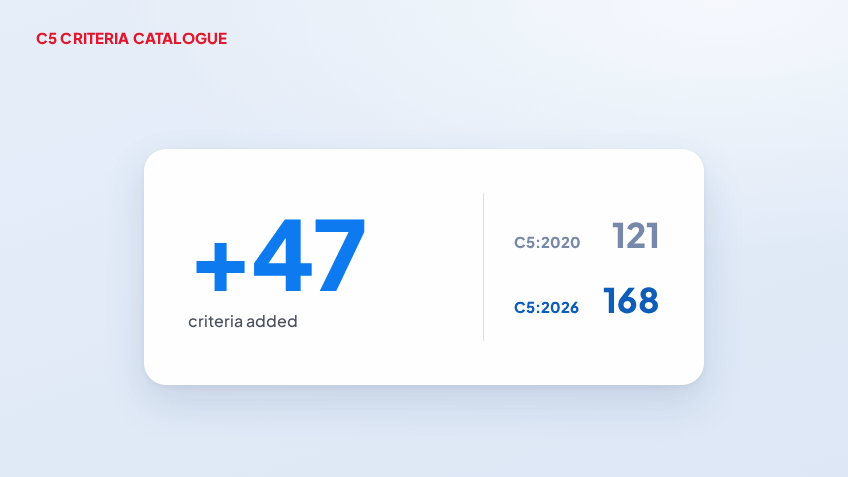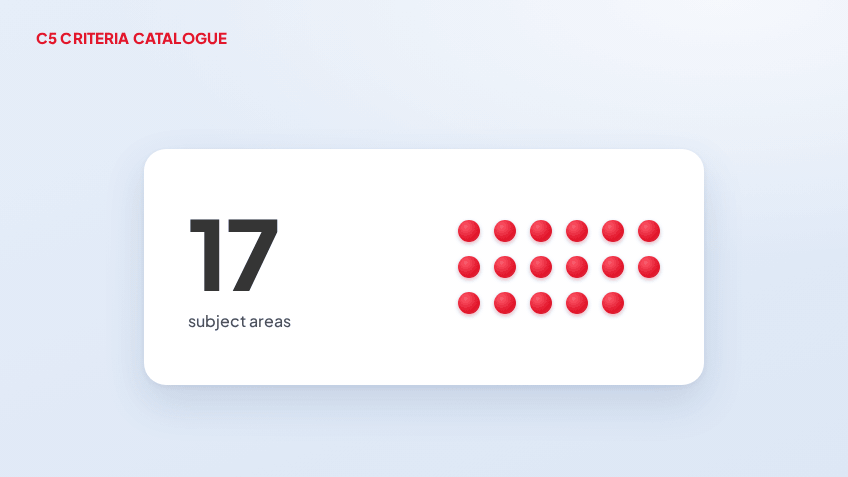
Le référentiel révisé fait passer le nombre de critères d'attestation de 121 (C5:2020) à 168, répartis sur 17 domaines. Plus encore, il introduit une structure de sous-critères nettement plus granulaire, conçue pour clarifier chaque exigence, les correspondances de contrôles et les éléments de preuve associés.
Là où C5:2020 regroupait plusieurs attributs de sécurité cloud au sein d'un même critère, C5:2026 décompose ces exigences globales en attentes précises, identifiables et évaluables de manière indépendante.
Il en résulte un changement de philosophie, discret mais fondamental. C5:2026 ne demande plus seulement « Disposez-vous d'un contrôle pour cette exigence ? » mais « Pouvez-vous démontrer précisément comment chaque élément de cette exigence est maîtrisé, et apporter la preuve que ce contrôle fonctionne réellement ? »
Ce changement s'inscrit dans une transformation plus profonde à l'échelle européenne. Pendant des années, la souveraineté des données a surtout été abordée sous l'angle juridique ou politique. Elle devient aujourd'hui une question d'architecture et de gestion des risques.
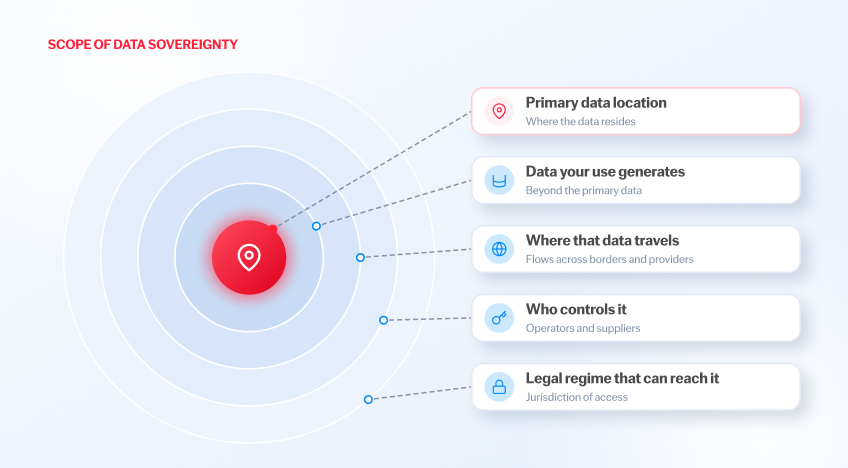
Les organisations doivent comprendre non seulement où sont stockées leurs données principales, mais aussi quelles informations supplémentaires sont générées par leur utilisation d’un service cloud, où ces informations circulent, qui en exerce le contrôle et sous quel régime juridique elles peuvent devenir accessibles.
La question passe ainsi de « Où sont mes données ? » à « Qui détient en dernier ressort le pouvoir sur mes données ? » C'est une question autrement plus difficile à laquelle les fournisseurs cloud, comme leurs clients, doivent désormais répondre.
Les services cloud modernes sont rarement fournis par une seule organisation. Derrière une application SaaS en apparence simple peuvent se trouver des fournisseurs d'infrastructure cloud, des plateformes d'identité, des services de sécurité, des outils analytiques, des modèles d'intelligence artificielle (IA), des sous-traitants et de nombreuses autres dépendances.
Pourtant, les clients disposent souvent d'une visibilité limitée sur cet écosystème. C5:2026 renforce les exigences relatives à la chaîne d'approvisionnement, en imposant notamment une plus grande transparence sur les sous-traitants et les flux de données.
Pour les responsables de la gestion des risques, la question pertinente n'est plus simplement de savoir si un fournisseur est sécurisé. Elle porte désormais sur la transparence, la résilience et la gouvernabilité de l'ensemble de la chaîne de services.
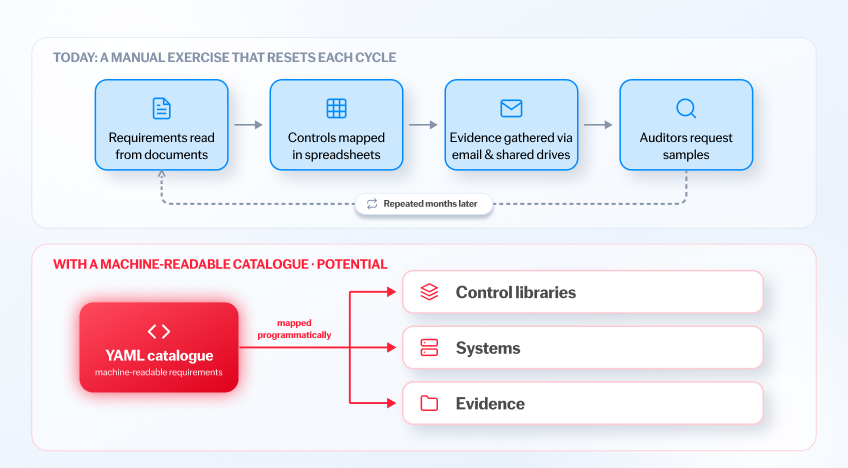
L'une des évolutions de C5:2026 les moins spectaculaires en apparence pourrait bien s'avérer parmi les plus structurantes. Le catalogue est désormais disponible en format YAML lisible par les machines. Pourquoi les dirigeants devraient-ils s'y intéresser ? Parce que la conformité a toujours été un processus remarquablement manuel.
Les exigences sont lues dans des documents. Les contrôles sont cartographiés dans des tableurs. Les équipes collectent les preuves par e-mail et sur des espaces de partage. Les auditeurs demandent des échantillons. Et les équipes recommencent l'exercice quelques mois plus tard.
Des exigences lisibles par les machines ouvrent la voie à une approche radicalement différente : les exigences peuvent être mappées de façon programmatique vers des bibliothèques de contrôles, des systèmes et des éléments de preuve.
Le BSI C5 ne doit pas être considéré isolément.
Son évolution s'inscrit dans un environnement réglementaire européen bien plus vaste, qui comprend NIS2, DORA, ISO/IEC 27001:2022, ainsi que l'architecture européenne de cybersécurité cloud en cours de développement.
Cela représente à la fois une opportunité et une contrainte. Les organisations doivent résister à la tentation de bâtir un programme de conformité distinct pour chaque réglementation ou référentiel. Elles doivent au contraire développer une architecture de contrôles commune, dans laquelle un contrôle bien conçu peut satisfaire plusieurs obligations simultanément.
Le cadre de transition du BSI prévoit que les évaluations débutant le 1er janvier 2027 ou après devront utiliser C5:2026. Cette date peut sembler lointaine.
Elle ne l'est pas.
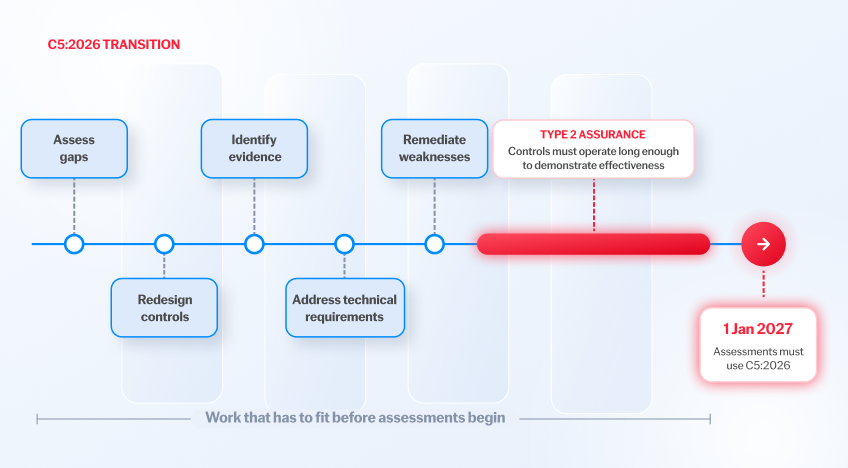
Les organisations ont besoin de temps pour évaluer les écarts, repenser les contrôles, identifier les éléments de preuve, traiter les nouvelles exigences techniques, remédier aux faiblesses, et laisser fonctionner les contrôles suffisamment longtemps pour en démontrer l'efficacité.
C'est particulièrement critique pour les organisations qui visent une assurance de type 2, où l'efficacité opérationnelle doit être démontrée dans la durée.
Attendre l'approche de l'échéance crée un problème simple : il est impossible de produire des preuves historiques rétroactivement.
Les régulateurs rehaussent le niveau d'exigence pour ce que doivent être des opérations cloud dignes de confiance. En Europe, le Catalogue de critères de conformité pour le Cloud Computing du BSI (BSI C5) s'est imposé comme l'un des référentiels d'assurance cloud les plus rigoureux. Regardez la session avec Andrew Pery (ABBYY) et Liam S. Hurst (SVA GmbH) : pourquoi les contrôles audités sont essentiels, quelles questions poser aux fournisseurs lors des achats, des évaluations des risques fournisseurs et des revues d'externalisation, et bien plus encore.
Références

Andrew Pery
Expert en transformation digitale et évangéliste de l'éthique de l'IA chez ABBYY
Andrew Pery est évangéliste de l'éthique de l'IA au sein d'ABBYY, société spécialisée dans l'automatisation intelligente. Son expertise couvre les technologies d'intelligence artificielle (IA), les logiciels applicatifs, la confidentialité des données et l'éthique de l'IA. Il a rédigé et présenté plusieurs articles sur l'utilisation éthique de l'IA et coécrit actuellement un ouvrage pour l'American Bar Association. Il est titulaire d'un Master en droit avec mention de la Northwestern University Pritzker School of Law, ainsi que des certifications Certified Information Privacy Professional (CIPP/C), (CIPP/E) et Certified Information Professional (CIP/AIIM).
Retrouvez Andrew sur LinkedIn.
