4. November 2026
Im April 2026 hat das BSI seine Anforderungen an die Cloud-Attestierung umfassend überarbeitet. Damit reagiert es auf die schnelle Entwicklung moderner Cloud-Umgebungen, die immer stärker von Hyperscalern, Auftragsverarbeitern, Anwendungsanbietern und Infrastrukturdienstleistern abhängen.
Die aktualisierten Attestierungsvorschriften des C5:2026 verpflichten Anbieter zur Offenlegung weitergehender Informationen: Dazu zählen Datenverarbeitungsstandorte, Dienstverfügbarkeit, Zugriffsberechtigungen innerhalb der Lieferkette sowie die Rechtsgebiete, in denen Drittlieferanten ansässig sind.
Direkt zu:
Souveränität wird zur Sicherheitsanforderung
Die Lieferkette darf keine Black Box mehr sein
Compliance wird maschinenlesbar
C5:2026 ist Teil eines größeren Ganzen
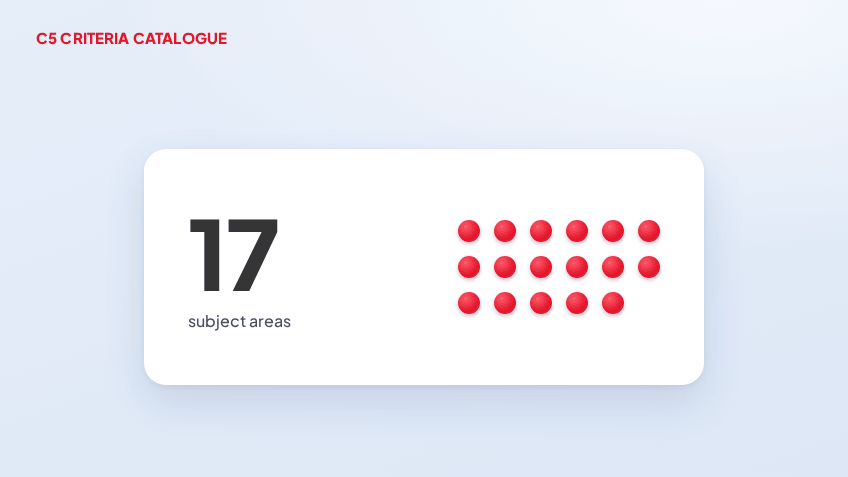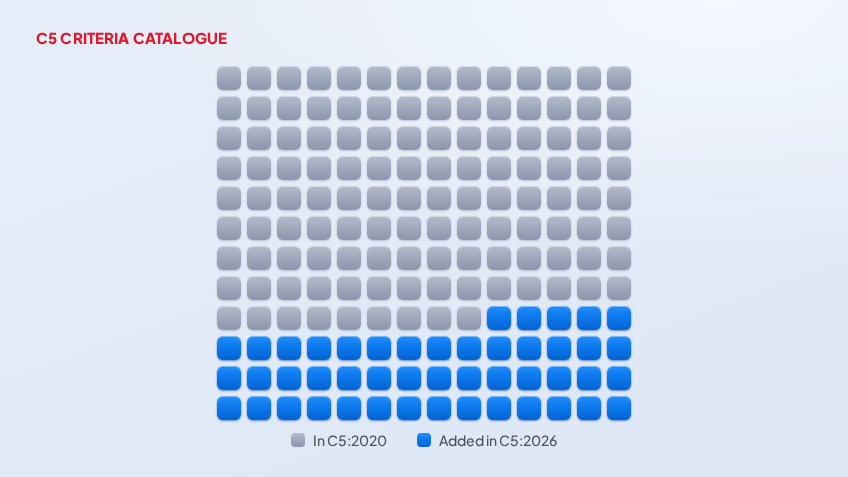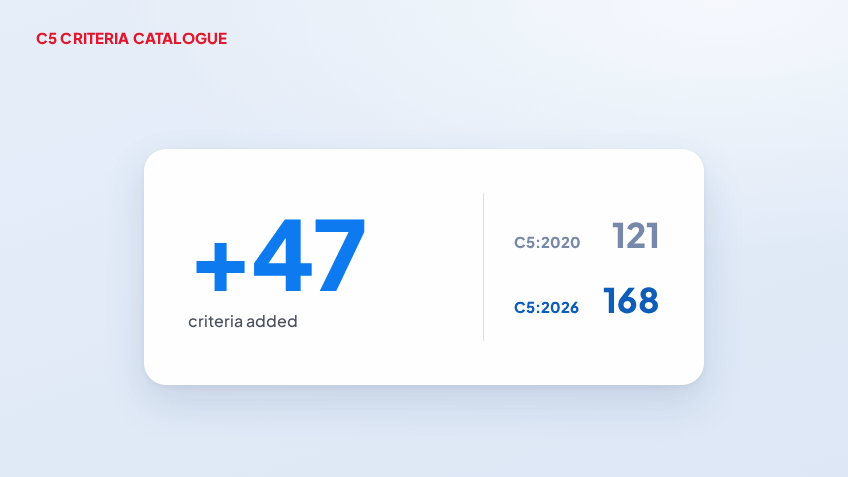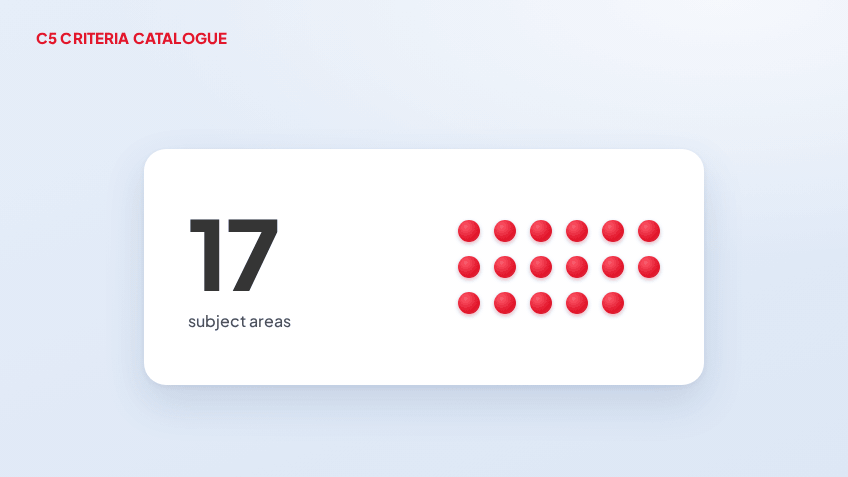
Das aktualisierte Framework erweitert die Attestierungskriterien erheblich: von 121 Kriterien unter C5:2020 auf 168 Kriterien in 17 Themenbereichen. Entscheidender noch ist die deutlich granularere Unterkriterien-Struktur, die einzelne Anforderungen, Control-Mappings und Nachweise klarer definiert.
Im Rahmen von C5:2020 umfasste ein einzelnes Kriterium typischerweise mehrere verwandte Cloud-Sicherheitsattribute. C5:2026 schlüsselt diese übergeordneten Anforderungen hingegen in präzisere, eigenständig identifizierbare Erwartungen auf.
Das Ergebnis ist ein subtiler, aber bedeutsamer Wandel in der Prüfungsphilosophie. C5:2026 geht über die Frage „Verfügen Sie über eine Kontrolle für diese Anforderung?" hinaus und fragt stattdessen: „Können Sie präzise nachweisen, wie jedes Element dieser Anforderung kontrolliert wird, und belegen, dass die Kontrolle tatsächlich funktioniert?"
Dies verweist auf einen weitaus umfassenderen Wandel, der sich in Europa vollzieht. Lange Zeit wurde Datensouveränität vorwiegend als rechtliche oder politische Frage betrachtet. Zunehmend entwickelt sie sich jedoch zu einem architektonischen und risikobezogenen Thema.
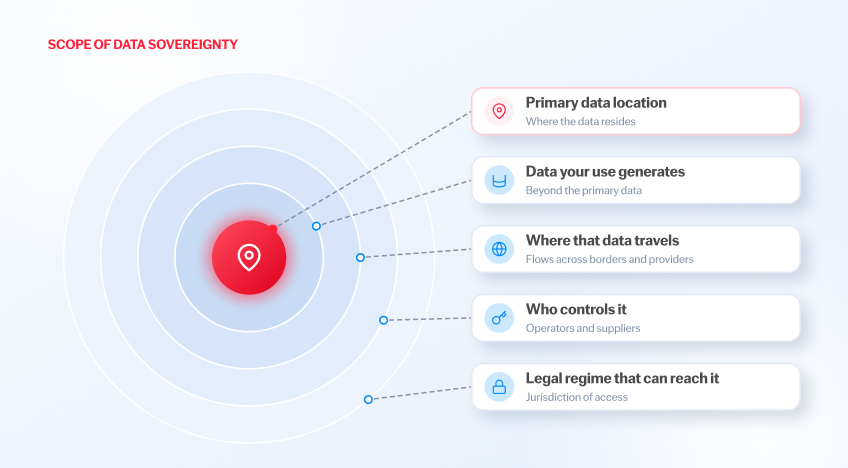
Organisationen müssen nicht nur wissen, wo ihre primären Daten gespeichert sind. Sie müssen auch verstehen, welche zusätzlichen Informationen durch die Nutzung eines Cloud-Dienstes entstehen, wohin diese Daten fließen, wer sie kontrolliert und unter welchem Rechtsrahmen sie zugänglich werden könnten.
Die entscheidende Frage verschiebt sich damit von „Wo befinden sich meine Daten?" hin zu „Wer hat letztlich die Kontrolle über meine Daten?" Diese Frage ist für Cloud-Anbieter und ihre Kunden gleichermaßen deutlich schwieriger zu beantworten.
Moderne Cloud-Dienste werden selten von einer einzigen Organisation erbracht. Hinter einer vermeintlich einfachen SaaS-Anwendung können Cloud-Infrastrukturanbieter, Identitätsplattformen, Sicherheitsdienste, Analyse-Tools, KI-Modelle, Unterauftragsverarbeiter und zahlreiche weitere Abhängigkeiten stecken.
Dennoch haben Kunden häufig nur begrenzte Einblicke in dieses Ökosystem. C5:2026 verschärft die Anforderungen an die Lieferkette und fordert unter anderem mehr Transparenz in Bezug auf Unterauftragnehmer und Datenflüsse.
Für Verantwortliche im Risikomanagement lautet die relevante Frage daher nicht mehr allein, ob ein Anbieter sicher ist. Entscheidend ist, ob die gesamte Dienstleistungskette ausreichend transparent, belastbar und steuerbar ist.
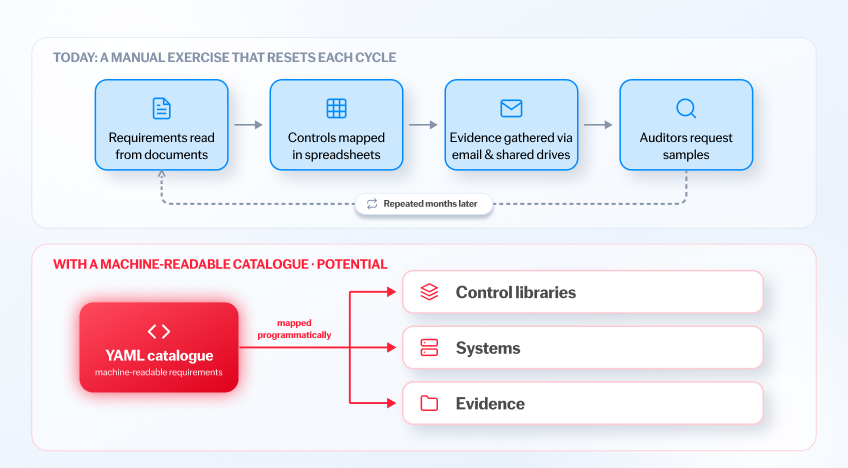
Eine der unscheinbarsten Neuerungen in C5:2026 könnte sich als eine der folgenreichsten erweisen. Der Katalog ist nun in maschinenlesbarem YAML-Format verfügbar. Warum sollte das Führungskräfte interessieren? Weil Compliance-Prozesse traditionell in hohem Maße manuell ablaufen.
Anforderungen werden aus Dokumenten herausgelesen. Kontrollen werden in Tabellenkalkulationen erfasst. Teams sammeln Nachweise per E-Mail und über gemeinsame Laufwerke. Prüfer fordern Stichproben an. Monate später wiederholt sich der gesamte Prozess.
Maschinenlesbare Anforderungen schaffen die Grundlage für einen anderen Ansatz: Anforderungen lassen sich potenziell programmatisch auf Kontrollbibliotheken, Systeme und Nachweise abbilden.
BSI C5 sollte nicht isoliert betrachtet werden.
Die Entwicklung des Frameworks ist eingebettet in ein deutlich breiteres europäisches regulatorisches Umfeld, das NIS2, DORA, ISO/IEC 27001:2022 und die sich herausbildende europäische Cloud-Cybersicherheitsarchitektur umfasst.
Dies schafft sowohl eine Chance als auch eine Belastung. Organisationen sollten vermeiden, für jede Regulierung oder jedes Framework ein eigenständiges Compliance-Programm aufzubauen. Stattdessen empfiehlt sich die Entwicklung einer gemeinsamen Kontrollarchitektur, in der eine sorgfältig konzipierte Kontrolle mehrere Anforderungen erfüllt.
Das Übergangsrahmenwerk des BSI sieht vor, dass Prüfungen, die ab dem 1. Januar 2027 beginnen, nach C5:2026 durchgeführt werden müssen. Das klingt zunächst nach ausreichend Zeit.
Was nicht der Fall ist!
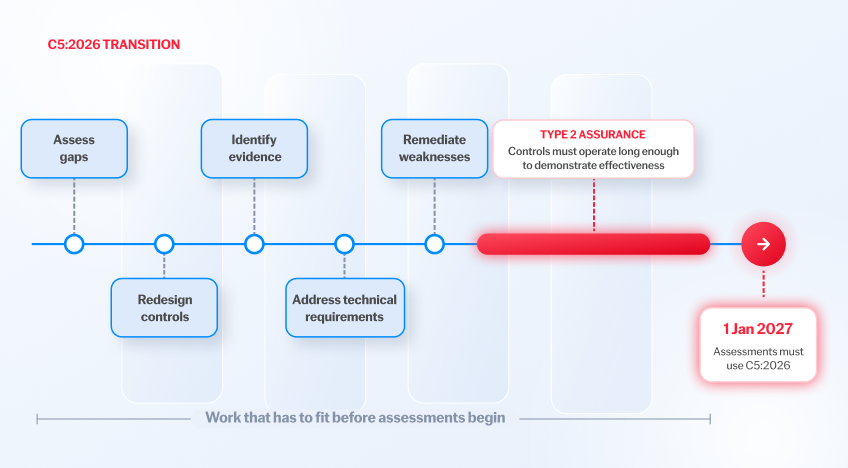
Organisationen benötigen Zeit, um Lücken zu analysieren, Kontrollen neu zu gestalten, Nachweise zu identifizieren, neue technische Anforderungen umzusetzen, Schwachstellen zu beheben und Kontrollen lange genug zu betreiben, um deren Wirksamkeit nachzuweisen.
Dies gilt insbesondere für Organisationen, die eine Type-2-Attestierung anstreben, bei der die operative Wirksamkeit über einen bestimmten Zeitraum nachgewiesen werden muss.
Wer bis kurz vor der Deadline wartet, steht vor einem schlichten Problem: Historische Nachweise lassen sich nicht rückwirkend erzeugen.
Regulierungsbehörden stellen höhere Anforderungen daran, was vertrauenswürdige Cloud-Betriebsabläufe ausmacht. In Europa hat sich der BSI Cloud Computing Compliance Controls Catalogue (BSI C5) zu einem der anspruchsvollsten Maßstäbe für Cloud-Prüfsicherheit entwickelt. Sehen Sie die Session mit Andrew Pery (ABBYY) und Liam S. Hurst (SVA GmbH), in der die beiden erläutern, warum geprüfte Kontrollen entscheidend sind, welche Fragen Sie Technologieanbietern bei Beschaffung, Lieferanten-Due-Diligence und Outsourcing-Prüfungen stellen sollten, und vieles mehr.
Quellenangaben

Andrew Pery
Experte für digitale Transformation und KI-Ethik-Evangelist bei ABBYY
Andrew Pery ist KI-Ethik-Evangelist beim Unternehmen für intelligente Automatisierung ABBYY. Seine Expertise umfasst Technologien der künstlichen Intelligenz (KI), Anwendungssoftware, Datenschutz und KI-Ethik. Er hat mehrere Arbeiten zum ethischen Einsatz von KI verfasst und präsentiert und ist derzeit Co-Autor eines Buches für die American Bar Association. Er besitzt einen Master of Laws mit Auszeichnung der Northwestern University Pritzker School of Law und ist zertifizierter Datenschutzfachmann (Certified Information Privacy Professional – CIPP/C, CIPP/E) sowie zertifizierter Informationsfachmann (Certified Information Professional – CIP/AIIM).
Vernetzen Sie sich mit Andrew auf LinkedIn.
